四部委聯合發布《云計算服務安全評估辦法》,云計算安全迎來新規范
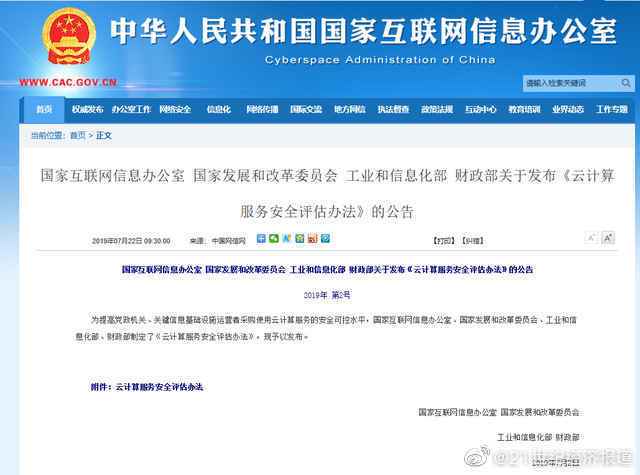
7月22日,國家互聯網信息辦公室、國家發展和改革委員會、工業和信息化部、財政部四部委聯合發布了《云計算服務安全評估辦法》(以下簡稱《辦法》)。這是我國首部針對云計算服務安全評估的規范性文件,標志著云計算服務安全進入了一個新的階段。
《辦法》的出臺背景是我國云計算產業快速發展,但安全監管相對滯后。云計算服務在政務、金融、能源等關鍵領域廣泛應用,但云平臺的安全風險也日益凸顯。為保障國家安全和公共利益,四部委聯合制定了該《辦法》,旨在通過安全評估,提高云計算服務的安全防護水平,促進云計算產業健康有序發展。
《辦法》明確了云計算服務安全評估的范圍、內容和程序。評估對象為面向黨政機關、關鍵信息基礎設施運營者提供服務的云平臺。評估內容主要包括云服務商的安全性、云平臺的安全性和云服務的安全性三個方面,具體涉及開發、供應鏈、運維、數據安全等多個環節。評估程序包括自評估、第三方評估和持續監督等步驟。
《辦法》的發布受到了業內人士的廣泛關注。專家表示,該《辦法》將推動云服務商加強安全能力建設,提升用戶對云計算服務的信任度,同時也為監管部門提供了有力的抓手。對于云服務商而言,需要通過評估才能繼續為關鍵領域提供服務,這無疑提高了行業門檻,有利于優勝劣汰。
值得注意的是,《辦法》并非強制性要求,而是采用“評估+推薦”的模式。通過評估的云平臺將被列入“云計算服務安全評估合格名單”,供用戶參考。這一模式既尊重市場選擇,又引導行業自律,體現了監管的靈活性。
《云計算服務安全評估辦法》的發布是我國云計算安全治理的重要里程碑,將有效促進云計算服務的安全、可信、可控,為數字經濟發展提供堅實保障。隨著《辦法》的落地實施,云計算服務安全水平將進一步提升,用戶權益將得到更好保護。
如若轉載,請注明出處:http://m.ycwxgs.com/product/7.html
更新時間:2026-10-20 02:00:44